할리스가 고객정보 유출 지점으로 지목한 것은 멤버십 개편용 ‘임시 데이터 파일’이었어요. 현재 쓰는 회원명단과 별개의 자료라고 설명했죠. 메리어트가 2018년 공개한 유출 사고는 인수한 회사의 옛 예약망에서 드러났고요.
고객정보를 모았던 서비스가 바뀌어도, 정보를 담아 둔 파일이나 시스템은 따로 남을 수 있는 거죠. 서비스 개편과 인수 뒤에 본사가 관리할 고객정보는 어디까지일까요?
현재 회원명단 밖의 임시 파일
할리스가 지난 10월 신고한 개인정보 유출 규모는 약 276만건이에요. 여기에는 중복 회원정보가 포함돼 있고요. 회사는 2009년부터 2020년 2월 11일까지 누적된 고객정보로 추정했어요.
회사 설명에 따르면 유출 지점은 현재 회원정보를 모아 관리하는 데이터베이스가 아니었어요. 과거 멤버십 개편을 위한 임시 파일로 파악했죠. 그 파일에는 아이디와 비밀번호, 집 주소 같은 실제 고객정보가 담겨 있었어요.
인수 완료 뒤에도 돌아간 옛 예약망
할리스가 개편용 별도 파일을 다뤘다면, 메리어트는 인수한 회사의 예약망을 이어받았어요. 메리어트가 2016년에 사들인 호텔기업 스타우드의 시스템이었죠. 회사는 2018년 사고를 공개하면서 외부인이 2014년부터 스타우드 망에 접근해왔다고 밝혔어요. 인수 전의 침입이 주인이 바뀐 뒤에도 이어진 거예요.
스타우드 예약망은 메리어트에 인수된 뒤에도 2018년 12월까지 영업에 쓰였어요. 시스템을 통합하는 동안 손님의 예약과 개인정보를 계속 처리했던 거죠. 옛 예약망을 보호하는 일도 메리어트의 운영 업무로 남았어요.
캐나다 개인정보감독기관 조사에서는 일부 관리자 계정의 추가 인증이 빠져 있었던 점이 드러났어요. 로그인할 때 비밀번호 외에 한 번 더 확인하는 절차인데요. 메리어트는 그 사실을 사고 뒤에야 알아냈어요.
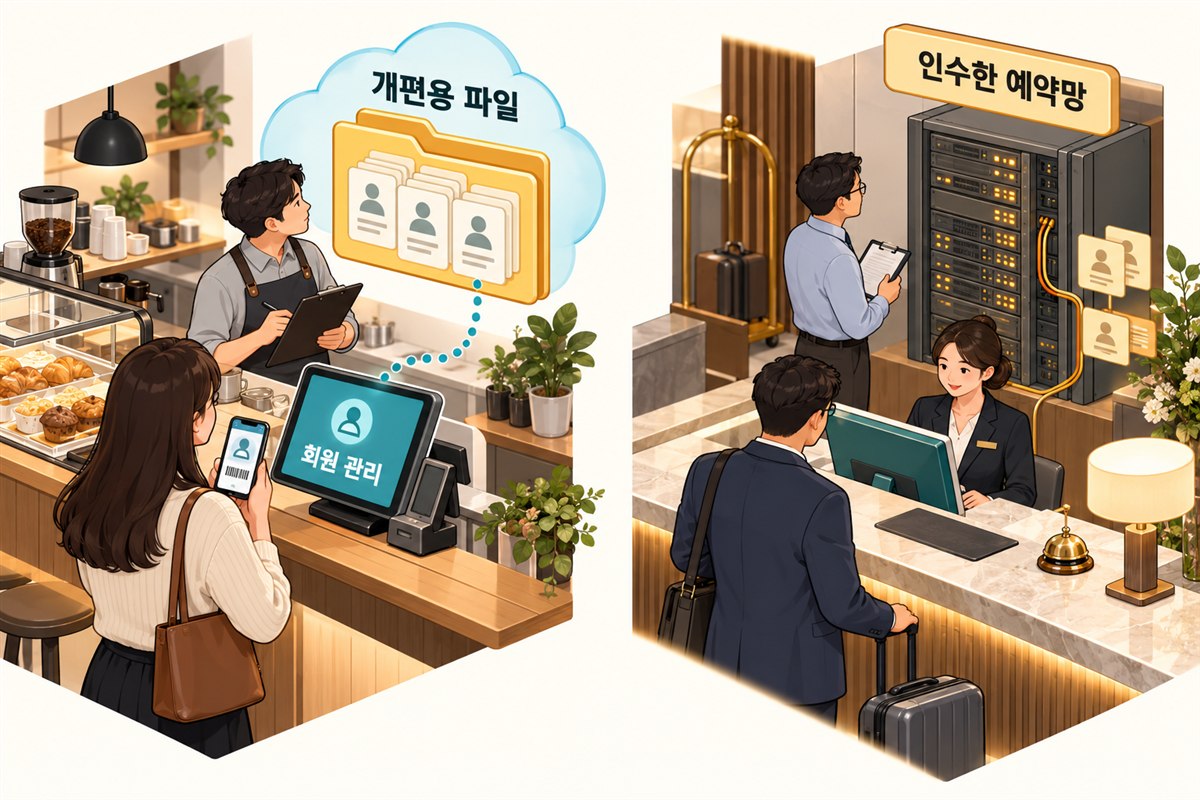
그림 1. 개편용 파일과 인수한 예약망 · 내일사장 제작(AI 생성 개념 그림)
오래 둘 이유도 정보마다 따로
옛 예약망을 보호하는 문제에 이어, 그 안의 정보를 얼마나 오래 남겼는지도 조사 대상이 됐어요. 메리어트는 캐나다 고객정보를 10년간 보관하는 이유로 세금과 소송 관련 법을 들었죠. 그런데 유출 자료에는 2002년에 만든 일부 정보도 들어 있었어요.
캐나다 개인정보감독기관은 회사가 제시한 법적 이유가 모든 예약정보에 적용되지는 않는다고 판단했어요. 세무 자료를 남길 필요가 있어도 다른 예약정보까지 오래 둘 이유가 되지는 않았던 거예요. 조사에서는 일부 정보를 필요한 기간보다 오래 보관한 점이 문제로 인정됐어요.
이후 미국의 소비자 보호 기관인 연방거래위원회는 2024년 최종 조치에서 메리어트에 보관 정책을 마련하도록 했어요. 정보를 모은 목적에 필요한 기간만 보관하는 정책이에요. 미국 고객이 자기 정보를 지워 달라고 요청할 수 있는 링크도 마련하도록 했죠. 이메일 주소나 멤버십 번호와 연결된 정보가 대상이었어요.
서비스 개편에 포함될 정리 업무
고객정보를 다루는 서비스 개편과 인수에서는 기존 정보를 정리하는 일도 본사의 운영 업무에 포함돼요. 할리스에서는 현재 회원명단과 별도로, 개편에 쓴 파일도 관리할 자료로 남아 있었어요. 관리 범위를 현재 회원명단만으로 정하면 과거 파일에 담긴 고객정보를 빠뜨리게 되는 거죠.
메리어트는 인수를 마친 뒤에도 스타우드 예약망을 통합하는 데 시간이 걸렸어요. 통합을 기다리며 계속 쓰던 예약망도 새 주인이 보안을 점검하고 접근을 관리할 시스템이었죠.
본사가 보관 기간을 정할 기준도 각 정보를 계속 보관할 필요가 있는지였어요. 메리어트 조사에서 세무 자료를 남길 필요가 다른 예약정보를 오래 둘 이유까지 되지는 않았으니까요.